Yetkili sızma testi, bir sistemin sahibinin yazılı izniyle, önceden belirlenmiş kapsam ve kurallar içinde yapılan güvenlik değerlendirmesidir. Aynı araçlar izin olmadan kullanıldığında Türkiye'de 5237 sayılı Türk Ceza Kanunu'nun "Bilişim Alanında Suçlar" bölümündeki 243, 244, 245 ve 245/A maddeleri gündeme gelir. Yani yasal olanla suç olanı ayıran şey araç değil, yetki ve kapsamdır.
Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık değildir. Somut bir iş, sözleşme veya olay için mutlaka bir avukata danışın. Kali Linux'un ne olduğunu ve kimler için tasarlandığını Kali Linux rehberinde ve Kali Linux kimler kullanmalı yazısında anlattık.
Kali'nin kendi uyarısı
Kali belgelerindeki "Should I Use Kali Linux?" sayfası açık bir uyarı içerir: güvenlik ve sızma testi araçlarının bir ağda, özellikle belirli bir yetki olmadan kötüye kullanılması onarılamaz zararlara ve kişisel ya da hukuki ciddi sonuçlara yol açabilir. Belgeye göre "ne yaptığımı bilmiyordum" bir mazeret olarak işe yaramaz.
Aynı sayfa Kali'nin profesyonel sızma testi uzmanları ve güvenlik denetimi için tasarlandığını, Linux'a yeni başlayanlar ya da genel amaçlı masaüstü arayanlar için önerilmediğini de belirtir.
Kali'nin araç politikası
Kali'nin "Penetration Testing Tools Policy" sayfası, bir aracın dağıtıma alınıp alınmayacağına karar verirken sorulan soruları listeler:
- Araç bir sızma testi ortamında yararlı ve işlevsel mi?
- Mevcut başka araçlarla işlevi örtüşüyor mu?
- Lisansı serbestçe yeniden dağıtıma izin veriyor mu?
- Ne kadar kaynak gerektiriyor, "standart" bir ortamda çalışır mı?
Politikanın en dikkat çekici kısmı şudur: özellikle DoS, DDoS veya anonimlik amaçlı araçlar meşru çalışmalarda nadiren kullanıldığı için Kali'de varsayılan olarak kurulu gelmez. Ayrıca Kali'nin ağ servisi politikası, dağıtımın varsayılan durumda dışarıya dinleyen hiçbir servisi etkinleştirmediğini söyler. Bu iki ilke, Kali'nin yetkili ve kontrollü çalışmayı esas aldığını gösterir.
Yetkili sızma testinin temel unsurları
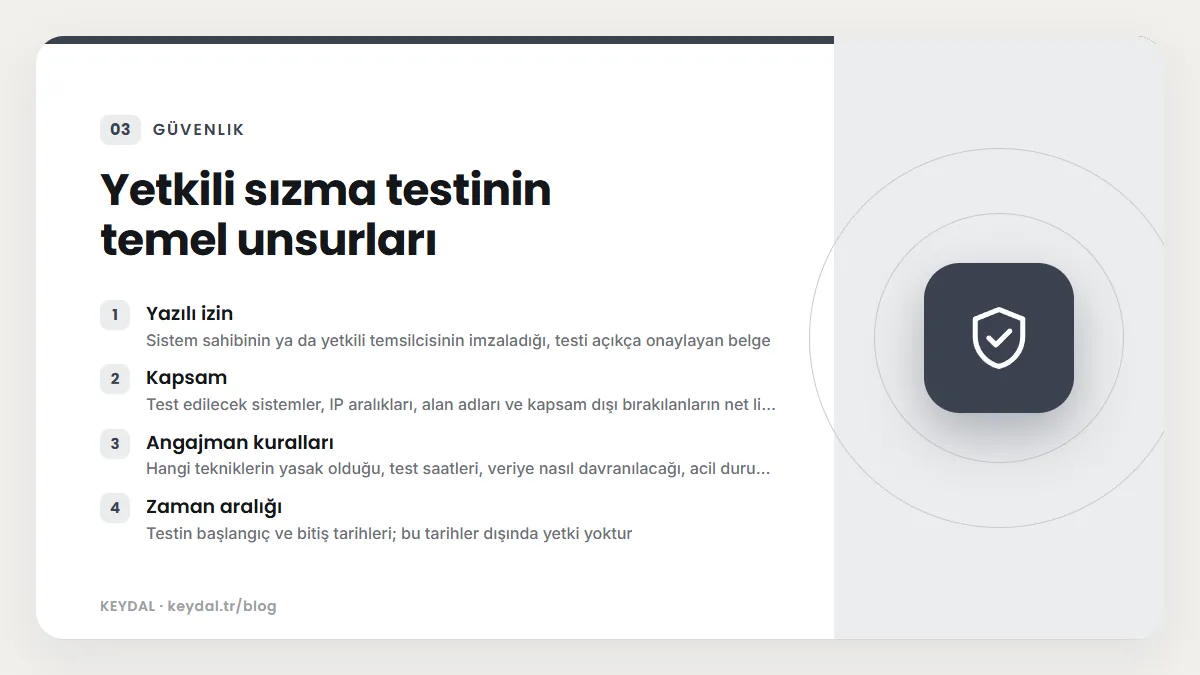
Yetkili bir sızma testini izinsiz bir saldırıdan ayıran unsurlar kavramsal olarak şunlardır:
| Unsur | Ne anlama gelir |
|---|---|
| Yazılı izin | Sistem sahibinin ya da yetkili temsilcisinin imzaladığı, testi açıkça onaylayan belge |
| Kapsam | Test edilecek sistemler, IP aralıkları, alan adları ve kapsam dışı bırakılanların net listesi |
| Angajman kuralları | Hangi tekniklerin yasak olduğu, test saatleri, veriye nasıl davranılacağı, acil durumda kimin aranacağı |
| Zaman aralığı | Testin başlangıç ve bitiş tarihleri; bu tarihler dışında yetki yoktur |
| Gizlilik ve veri | Test sırasında görülen verilerin nasıl korunacağı ve test sonrası nasıl imha edileceği |
| Raporlama | Bulguların kime, hangi biçimde ve ne zaman iletileceği |
Burada kritik nokta, izni verenin gerçekten o sistem üzerinde yetkili olmasıdır. Örneğin bir web sitesinin sahibi, sitesinin barındırıldığı altyapının tamamı için izin veremeyebilir; barındırma veya bulut sağlayıcının kullanım politikası ayrıca bir onay ya da bildirim gerektirebilir. Bu nedenle kapsam belirlenirken üçüncü tarafların hakları da dikkate alınmalıdır.
Türk Ceza Kanunu: Bilişim Alanında Suçlar
Aşağıdaki özetler 5237 sayılı Türk Ceza Kanunu'nun (Resmî Gazete: 12.10.2004) mevzuat.gov.tr'deki resmî metninden alınmıştır. Madde metinleri kısaltılmıştır; tam ve güncel metni mutlaka resmî kaynaktan okuyun.
Madde 243: Bilişim sistemine girme
- (1) Bir bilişim sisteminin bütününe veya bir kısmına hukuka aykırı olarak giren veya orada kalmaya devam eden kimseye bir yıla kadar hapis veya adlî para cezası verilir.
- (2) Bu fiillerin bedeli karşılığı yararlanılabilen sistemler hakkında işlenmesi hâlinde ceza yarı oranına kadar indirilir.
- (3) Bu fiil nedeniyle sistemin içerdiği veriler yok olur veya değişirse altı aydan iki yıla kadar hapis cezasına hükmolunur.
- (4) Bir bilişim sisteminin kendi içinde veya bilişim sistemleri arasında gerçekleşen veri nakillerini, sisteme girmeksizin teknik araçlarla hukuka aykırı olarak izleyen kişi bir yıldan üç yıla kadar hapis cezası ile cezalandırılır. Bu fıkra 24/3/2016 tarihli 6698 sayılı Kanun'un 30. maddesiyle eklenmiştir.
Dördüncü fıkra, başkalarının ağ trafiğini izinsiz dinlemenin neden ayrıca suç olduğunu açıklar. Kendi trafiğinizi analiz etmek için Wireshark rehberimize bakabilirsiniz.
Madde 244: Sistemi engelleme, bozma, verileri yok etme veya değiştirme
- (1) Bir bilişim sisteminin işleyişini engelleyen veya bozan kişi bir yıldan beş yıla kadar hapis cezası ile cezalandırılır.
- (2) Bir bilişim sistemindeki verileri bozan, yok eden, değiştiren veya erişilmez kılan, sisteme veri yerleştiren, var olan verileri başka bir yere gönderen kişi altı aydan üç yıla kadar hapis cezası ile cezalandırılır.
- (3) Bu fiillerin bir banka veya kredi kurumuna ya da bir kamu kurum veya kuruluşuna ait bilişim sistemi üzerinde işlenmesi hâlinde ceza yarı oranında artırılır.
- (4) Bu fiillerle kişinin kendisinin veya başkasının yararına haksız bir çıkar sağlamasının başka bir suç oluşturmaması hâlinde iki yıldan altı yıla kadar hapis ve beşbin güne kadar adlî para cezasına hükmolunur.
Birinci fıkradaki "işleyişini engelleyen veya bozan" ifadesi, Kali politikasının DoS ve DDoS araçlarını neden varsayılan olarak kurmadığını anlamak açısından da önemlidir: yetkisiz bir hizmet engelleme denemesi doğrudan bu maddenin konusudur.
Madde 245: Banka veya kredi kartlarının kötüye kullanılması
Madde, başkasına ait bir banka veya kredi kartını ele geçirip rızası olmadan kullanmayı ya da kullandırmayı (üç yıldan altı yıla kadar hapis ve beşbin güne kadar adlî para cezası), başkalarının banka hesaplarıyla ilişkilendirilerek sahte kart üretmeyi, satmayı, devretmeyi, satın almayı veya kabul etmeyi (üç yıldan yedi yıla kadar hapis ve onbin güne kadar adlî para cezası) ve sahte bir kartı kullanarak yarar sağlamayı (dört yıldan sekiz yıla kadar hapis ve beşbin güne kadar adlî para cezası) düzenler. Madde metni 29/6/2005 tarihli 5377 sayılı Kanun ile değiştirilmiştir.
Madde 245/A: Yasak cihaz veya programlar
6698 sayılı Kanun ile 2016'da eklenen bu madde, bir cihazın, bilgisayar programının, şifrenin veya sair güvenlik kodunun münhasıran bu bölümdeki suçlar ve bilişim sistemlerinin araç olarak kullanılmasıyla işlenebilen diğer suçlar için yapılması veya oluşturulması durumunda, bunları imal eden, ithal eden, satan, satın alan, başkalarına veren veya bulunduran kişiye bir yıldan üç yıla kadar hapis ve beşbin güne kadar adlî para cezası öngörür. Maddedeki "münhasıran" ifadesinin genel amaçlı güvenlik araçlarına nasıl uygulanacağı somut olaya göre değerlendirilir; bu yorum için bir avukata başvurun.
Pratikte nasıl güvende kalırsınız?
- Öğrenirken yalnızca kendi kurduğunuz, internetten yalıtılmış bir laboratuvarda çalışın. Nasıl kurulacağını test laboratuvarı kurma yazısında anlattık.
- Kendi sunucunuzu denetlerken kendi IP adresinizi hedef alın; Nmap ile kendi sunucunuzu denetleme rehberi bu sınırlar içinde kalır.
- Yarışma ortamında pratik yapmak istiyorsanız kuralları açıkça yazılmış etkinlikleri seçin; CTF nedir yazısına bakın.
- Bir işverenle veya müşteriyle çalışıyorsanız yazılı izin, kapsam ve angajman kurallarını içeren belgeyi işe başlamadan önce tamamlayın ve bir hukukçuya inceletin.
- Kapsam dışına çıkmanız gerekebilecek bir durumla karşılaşırsanız durun ve yazılı onay isteyin.
Sık Sorulan Sorular
Kali Linux kullanmak yasal mı?
Kali bir Linux dağıtımıdır ve kurmak ya da kendi sistemlerinizde kullanmak kendi başına bir suç değildir. Sorun, araçların yetkisiz sistemlere karşı kullanılmasıyla ortaya çıkar.
Sözlü izinle test yapabilir miyim?
Önerilmez. Kapsamı, süreyi ve kuralları açıkça yazan, yetkili kişi tarafından imzalanmış bir belge olmadan çalışmak, uyuşmazlık hâlinde sizi korumasız bırakır.
Kendi sunucumu taramak suç mu?
Kendi sisteminiz üzerinde yetkiniz vardır. Ancak sunucu bir barındırma sağlayıcısındaysa sağlayıcının kullanım politikasını da okumanız gerekir.
Bir açık bulursam ne yapmalıyım?
Yetkiniz yoksa sisteme girmeye ya da açığı doğrulamaya çalışmayın. Kurumun sorumlu bildirim kanalı varsa onu kullanın; hukuki riskler konusunda önceden bir avukata danışın.
Marka adları sahiplerine aittir. Bu yazı bağımsız bir teknik rehberdir; adı geçen kuruluşlarla bayilik veya ortaklık ilişkisi bulunduğu anlamına gelmez.
İlgili içerikler: Kali Linux nedir · Kali Linux kimler kullanmalı · Test laboratuvarı kurma · CTF nedir · OWASP Top 10 · VPS sıkılaştırma