Sahte e-postalar (phishing, oltalama) bir bankadan, kargo firmasından, e-Devlet'ten ya da şirketinizin yöneticisinden geliyormuş gibi görünür ve sizi bir bağlantıya tıklamaya, dosya açmaya ya da para göndermeye yönlendirir. Bu yazıda bir mailin sahte olduğunu gösteren işaretleri, e-posta başlığını okuyarak göndericiyi nasıl doğrulayacağınızı ve şüpheli maili nereye bildireceğinizi anlatıyoruz.
İlk Bakışta Uyarı İşaretleri
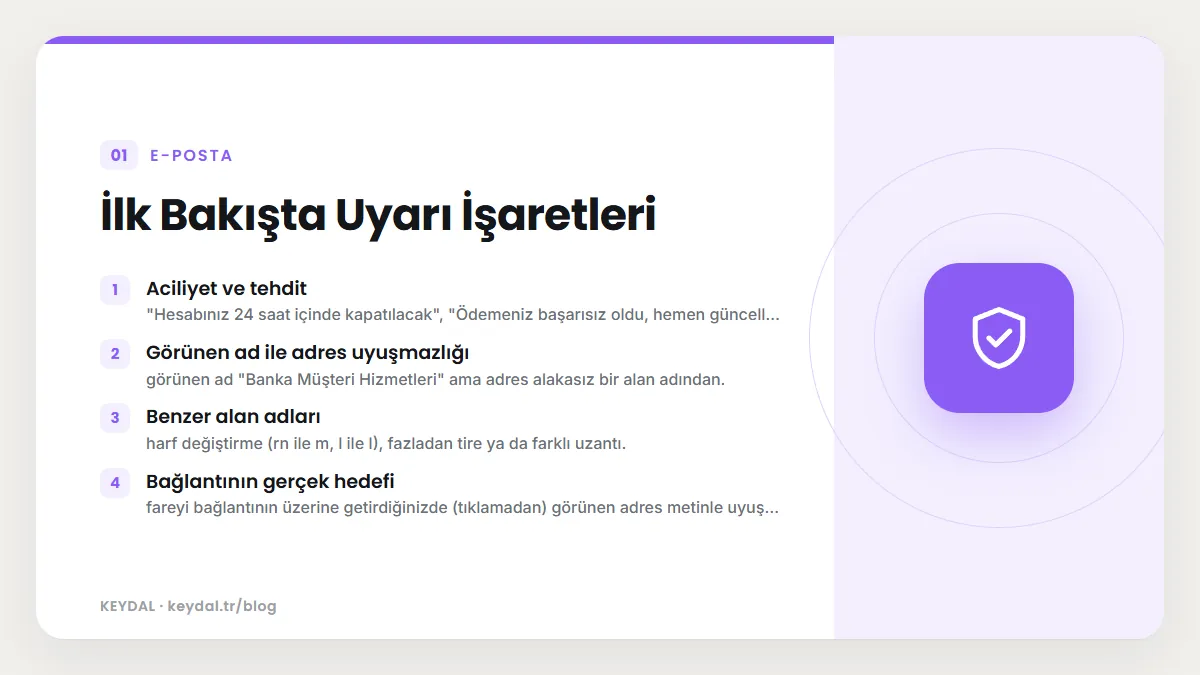
- Aciliyet ve tehdit: "Hesabınız 24 saat içinde kapatılacak", "Ödemeniz başarısız oldu, hemen güncelleyin".
- Görünen ad ile adres uyuşmazlığı: görünen ad "Banka Müşteri Hizmetleri" ama adres alakasız bir alan adından.
- Benzer alan adları: harf değiştirme (rn ile m, l ile I), fazladan tire ya da farklı uzantı.
- Bağlantının gerçek hedefi: fareyi bağlantının üzerine getirdiğinizde (tıklamadan) görünen adres metinle uyuşmuyor.
- Beklenmedik ekler: fatura ya da kargo bilgisi diye gelen .zip, .html, .iso veya makrolu Office dosyaları.
- Şifre, kart veya doğrulama kodu isteği: bankalar ve kamu kurumları bu bilgileri e-postayla istemez.
- Ödeme bilgisi değişikliği: tedarikçinin "IBAN'ımız değişti" maili. Bu, şirketlerin en sık para kaybettiği senaryodur.
E-posta Başlığını Görüntüleme
Bir mailin kimden geldiğini kesin olarak anlamanın yolu tam başlığa (header) bakmaktır. Görünen "Kimden" satırı kolayca taklit edilebilir; başlıktaki doğrulama sonuçları ise alıcı sunucu tarafından eklenir.
- Gmail: iletiyi açın, Yanıtla'nın yanındaki üç nokta menüsünden "Orijinali göster"i (Show original) seçin (Google: e-posta başlıklarını görme).
- Yeni Outlook ve Outlook web: Diğer eylemler > Görünüm > İleti ayrıntılarını görüntüle (Microsoft: Outlook'ta ileti başlıkları).
- Klasik Outlook: iletiyi açın, Dosya > Özellikler; başlıklar "İnternet üst bilgileri" kutusundadır.
- Roundcube: ileti menüsünden kaynağı göster. Ayrıntı: Roundcube rehberi.
Başlıkta Nelere Bakılır?
Authentication-Results satırı
Bu satırı RFC 8601 tanımlar ve sizin posta sağlayıcınız ekler. Örnek:
Authentication-Results: mx.google.com;
       dkim=pass header.i=@banka.com.tr;
       spf=pass smtp.mailfrom=bildirim.banka.com.tr;
dmarc=pass header.from=banka.com.tr| Sonuç | Anlamı |
|---|---|
| spf=pass | Maili gönderen sunucu, zarf göndericisinin alan adı tarafından yetkilendirilmiş |
| dkim=pass | İletinin dijital imzası doğrulandı; yolda değiştirilmemiş |
| dmarc=pass | Görünen From alan adı, SPF ya da DKIM ile uyumlu biçimde doğrulandı |
| fail / softfail / none | Doğrulama başarısız ya da alan adında kayıt yok; dikkatli olun |
From ve Return-Path
From, ekranda gördüğünüz adrestir. Return-Path ise teslim edilemeyen iletilerin geri döndüğü zarf göndericisidir ve SPF bu adresin alan adını kontrol eder. İkisinin farklı olması tek başına sahtelik göstergesi değildir (bülten servisleri böyle çalışır), ama From kurumsal bir bankayken Return-Path alakasız bir alan adıysa ve DMARC başarısızsa ciddi bir işarettir.
Received zinciri
Her posta sunucusu iletinin en üstüne kendi Received satırını ekler (RFC 5321 (SMTP)). Bu yüzden zincir aşağıdan yukarı okunur: en alttaki satır iletinin ilk çıktığı yer, en üstteki sizin sunucunuzdur. Kendi sağlayıcınızın eklediği satırlar dışındakiler sahte olabilir.
Şirketler İçin: Kendi Alan Adınızı Koruyun
Dolandırıcılar sizin alan adınızla müşterilerinize sahte mail gönderebilir. Bunu zorlaştırmanın yolu SPF, DKIM ve DMARC'ı kurup DMARC politikasını zamanla reject seviyesine taşımaktır. Bu durumda alıcı sunucular sizin adınıza gelen doğrulanmamış iletileri reddeder. Adımlar için DMARC rehberi, SPF ve DKIM yazılarına bakın.
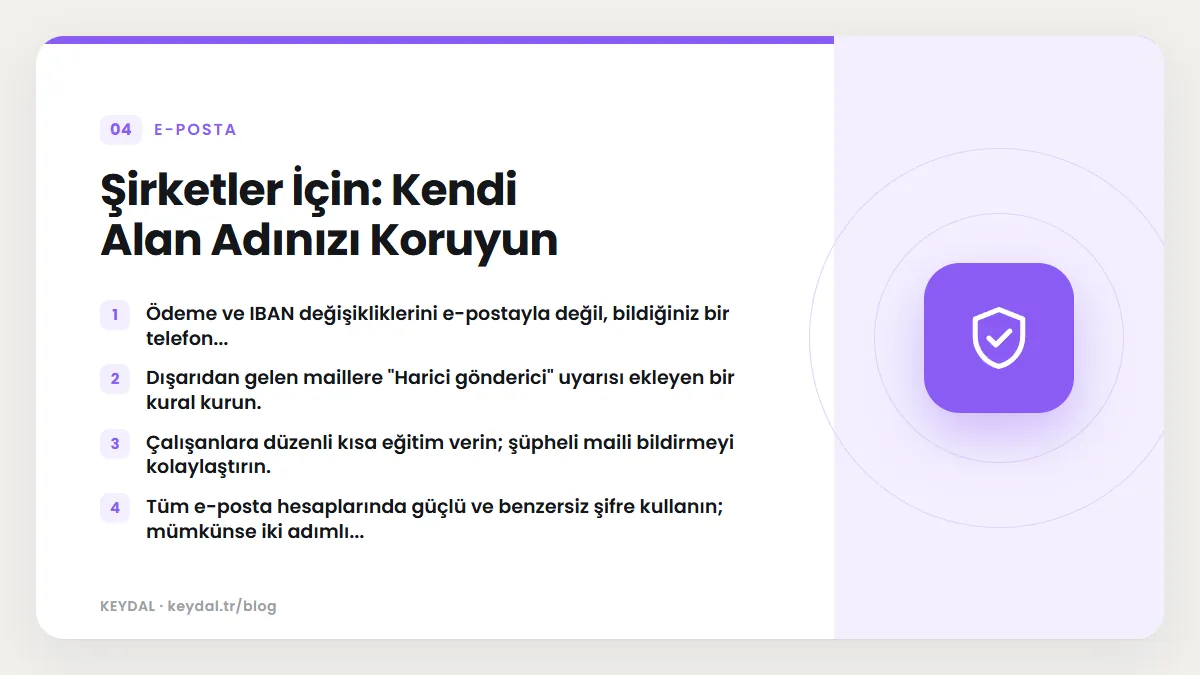
- Ödeme ve IBAN değişikliklerini e-postayla değil, bildiğiniz bir telefon numarasından arayarak doğrulayın.
- Dışarıdan gelen maillere "Harici gönderici" uyarısı ekleyen bir kural kurun.
- Çalışanlara düzenli kısa eğitim verin; şüpheli maili bildirmeyi kolaylaştırın.
- Tüm e-posta hesaplarında güçlü ve benzersiz şifre kullanın; mümkünse iki adımlı doğrulamayı açın.
Sahte Maile Tıkladıysanız
- Bir sayfaya şifre girdiyseniz o şifreyi hemen değiştirin; aynı şifreyi kullandığınız diğer hesapları da değiştirin.
- Kart veya banka bilgisi paylaştıysanız bankanızın resmî numarasını arayın.
- Dosya açtıysanız cihazı ağdan ayırın ve güvenlik taraması yapın; şirketteyseniz BT ekibine haber verin.
- Kurumsal hesabınızda beklenmedik yönlendirme kuralları veya otomatik yanıtlar oluşmuş mu kontrol edin.
Nereye Bildirilir?
- Gmail: iletide üç nokta menüsü > "Kimlik avını bildir" (Google: kimlik avı bildirme).
- Outlook: Bildir > Kimlik avını bildir. Diğer istemcilerde orijinal iletiyi ek olarak phish@office365.microsoft.com adresine gönderebilirsiniz (Microsoft: kimlik avı ve gereksiz e-posta bildirme).
- Türkiye: USOM'un sitesinde siber ihbar süreçlerinin siberguvenlik.gov.tr üzerinden yürütüleceği duyuruluyor; ihbar formu siberguvenlik.gov.tr/ihbar adresinde.
- Taklit edilen kurum: bankalar ve kargo firmaları genelde sitelerinde oltalama bildirimi için bir adres yayınlar.
Sık Sorulan Sorular
Gönderen adresi doğru görünüyorsa mail güvenli midir?
Hayır. Görünen ad ve From adresi taklit edilebilir. Başlıktaki dmarc=pass sonucu ve header.from alan adının gerçekten kuruma ait olması birlikte kontrol edilmelidir.
Spam klasörüne düşmeyen mail güvenli midir?
Değildir. Filtreler her sahte maili yakalayamaz; özellikle ele geçirilmiş gerçek hesaplardan gönderilen mailler tüm testleri geçebilir.
İlgili içerikler: Link kontrol etme · DMARC · SPF · DKIM · Mailler neden spam'e düşer