DMARC (Domain-based Message Authentication, Reporting and Conformance), SPF ve DKIM'in üzerine kurulan bir politikadır. İki iş yapar: alıcılara, ekranda görünen From adresi doğrulanamayan maillerle ne yapacaklarını söyler ve size alan adınız adına kimin mail gönderdiğini gösteren raporlar yollatır. Dolandırıcıların sizin alan adınızla mail göndermesini engellemenin tek etkili yolu DMARC'tır.
DMARC Nasıl Karar Verir?
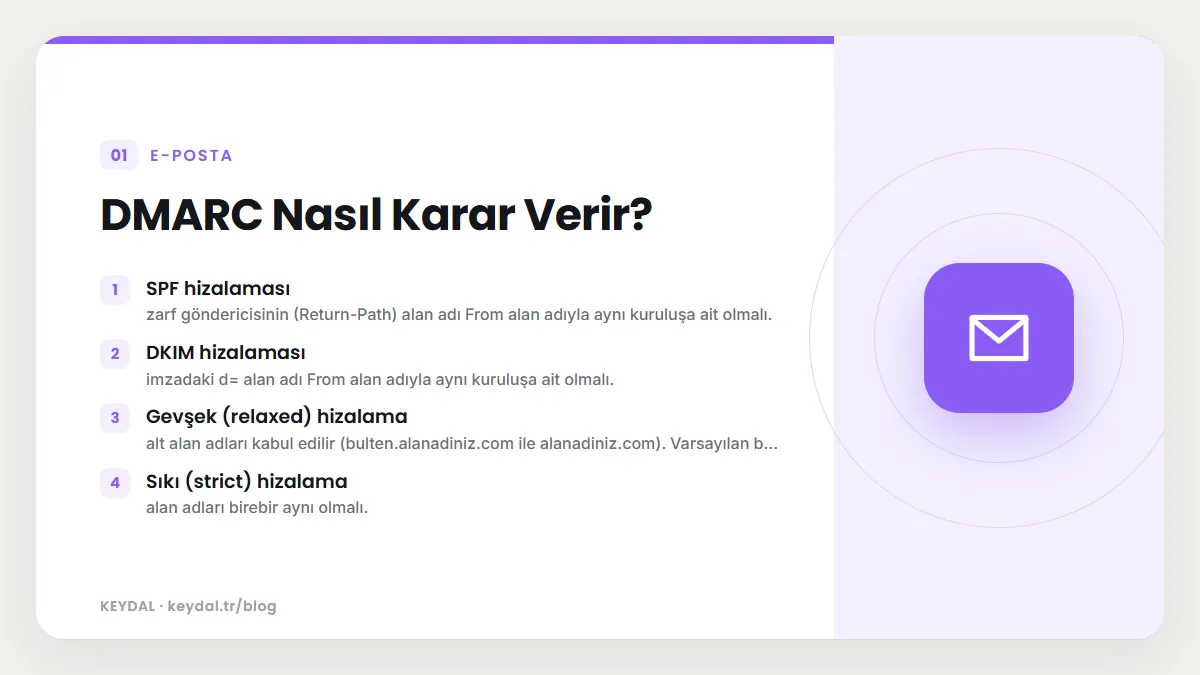
Bir mailin DMARC'tan geçmesi için SPF ya da DKIM'den en az birinin geçmesi ve geçen kontrolün alan adının From adresindeki alan adıyla hizalı (aligned) olması gerekir.
- SPF hizalaması: zarf göndericisinin (Return-Path) alan adı From alan adıyla aynı kuruluşa ait olmalı.
- DKIM hizalaması: imzadaki d= alan adı From alan adıyla aynı kuruluşa ait olmalı.
- Gevşek (relaxed) hizalama: alt alan adları kabul edilir (bulten.alanadiniz.com ile alanadiniz.com). Varsayılan budur.
- Sıkı (strict) hizalama: alan adları birebir aynı olmalı.
DMARC Kaydının Yapısı
DMARC kaydı _dmarc alt adına TXT olarak eklenir:
_dmarc.alanadiniz.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@alanadiniz.com"| Etiket | Anlamı | Örnek |
|---|---|---|
| v | Sürüm, her zaman DMARC1 | v=DMARC1 |
| p | Politika: none (izle), quarantine (spam'e at), reject (reddet) | p=none |
| sp | Alt alan adları için ayrı politika | sp=reject |
| rua | Toplu (aggregate) raporların gönderileceği adres | rua=mailto:dmarc@alanadiniz.com |
| ruf | Hata (failure) raporlarının adresi; çoğu sağlayıcı göndermez | ruf=mailto:... |
| adkim / aspf | DKIM ve SPF hizalama modu: r (gevşek) veya s (sıkı) | adkim=s |
| pct | Politikanın uygulanacağı yüzde (RFC 7489) | pct=50 |
Politikalar: none, quarantine, reject
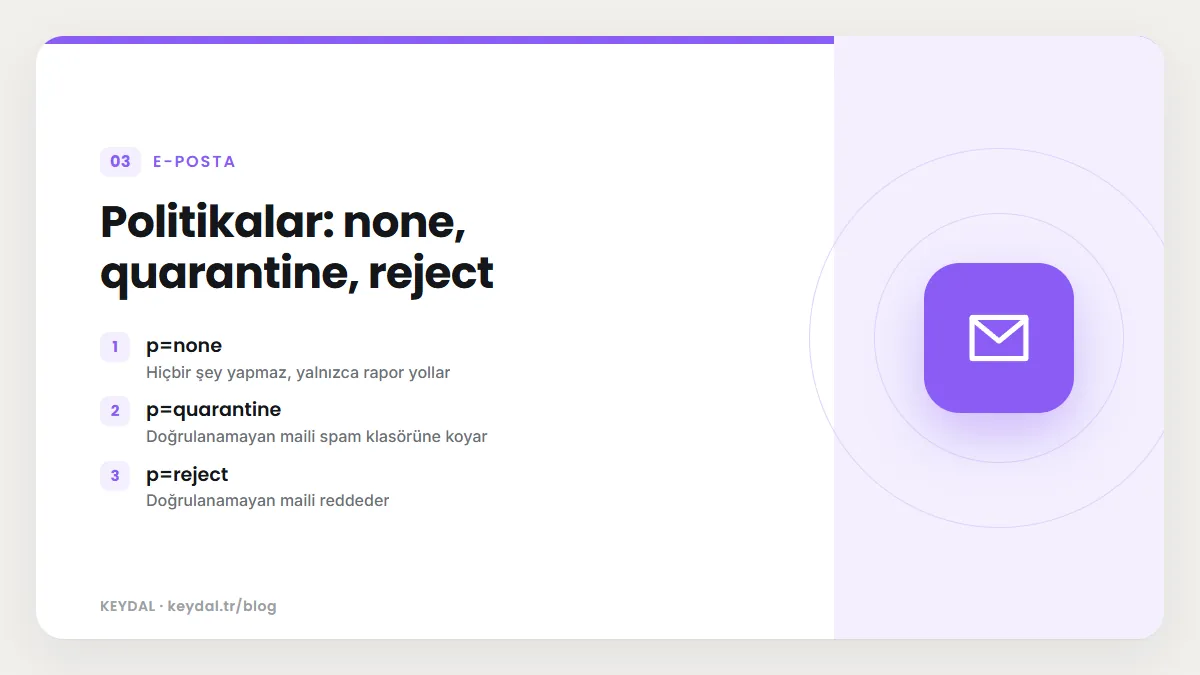
| Politika | Alıcının davranışı | Ne zaman? |
|---|---|---|
| p=none | Hiçbir şey yapmaz, yalnızca rapor yollar | Başlangıç: tüm gönderim kaynaklarını görmek için |
| p=quarantine | Doğrulanamayan maili spam klasörüne koyar | Raporlarda meşru kaynakların hepsi geçtiğinde |
| p=reject | Doğrulanamayan maili reddeder | Hedef: alan adınızın taklidini tamamen engeller |
Google ve Yahoo toplu göndericilerden en az p=none ile yayımlanmış bir DMARC kaydı ister (Google e-posta gönderici yönergeleri, Yahoo gönderici en iyi uygulamaları); Microsoft da günde 5.000'den fazla gönderen alan adları için aynı şartı koyar (Microsoft: yüksek hacimli gönderici gereksinimleri). Ama p=none yalnızca gözlem sağlar; taklide karşı koruma quarantine ve reject ile başlar.
Adım Adım DMARC Geçiş Planı
- 1. Hazırlık: SPF ve DKIM'i kurun. Ayrıntılar: SPF kaydı, DKIM kurulumu.
- 2. İzleme: p=none ve rua adresiyle kaydı yayımlayın. En az birkaç hafta raporları toplayın.
- 3. Kaynakları düzeltin: raporlarda gördüğünüz meşru ama başarısız kaynakları (fatura programı, CRM, bülten servisi) SPF'e ekleyin ya da kendi alan adınızla DKIM imzası atmalarını sağlayın.
- 4. Quarantine: meşru trafiğin tamamı geçtiğinde p=quarantine'e geçin. Kademeli geçiş isterseniz önce alt alan adlarında deneyin.
- 5. Reject: birkaç hafta sorun çıkmazsa p=reject'e geçin ve raporları izlemeye devam edin.
DMARC Raporlarını Okumak
Toplu raporlar (RFC 9990) alıcı sağlayıcılardan genelde günde bir kez, sıkıştırılmış XML dosyası olarak gelir. Her satırda şunlar bulunur:
- Gönderen IP adresi ve o IP'den gelen mail sayısı
- SPF ve DKIM sonuçları ile hangi alan adı adına doğrulandıkları
- DMARC sonucu ve alıcının uyguladığı işlem (none, quarantine, reject)
XML'i elle okumak zahmetlidir. Raporları sizin için gruplayan ücretsiz ve ücretli DMARC analiz servisleri vardır; raporları ayrı bir posta kutusunda toplamak da işinizi kolaylaştırır.
Yönlendirme ve E-posta Listeleri
Bir mail başka bir adrese yönlendirildiğinde SPF genelde bozulur; e-posta listeleri konu veya alt bilgi eklediğinde DKIM de bozulabilir. Bu durumlar için yönlendirme yapan tarafın ARC (RFC 8617 (ARC)) eklemesi ve zarf göndericisini kendi alan adıyla değiştirmesi iyi uygulamadır. Yahoo yönlendiricilere ARC kullanmayı önerir (Yahoo gönderici en iyi uygulamaları); Google'ın yönlendirme önerileri için Google: yönlendirilen postalar belgesine bakın.
BIMI: Gelen Kutusunda Logonuz
BIMI, alıcının gelen kutusunda gönderici olarak markanızın logosunun görünmesini sağlar. Gmail için şartlar: DMARC politikasının quarantine veya reject olması (none desteklenmez), pct=100, VMC veya CMC sertifikası ve SVG Tiny PS biçiminde logo. Doğrulanmış marka onay işareti VMC ile gelir; VMC için logonun tescilli marka olması gerekir (Google: BIMI kurulumu).
Sık Sorulan Sorular
Hiç mail göndermeyen alan adım için DMARC gerekir mi?
Evet, en çok onlara gerekir; taklitçiler kullanılmayan alan adlarını sever. "v=spf1 -all" SPF kaydı ve "v=DMARC1; p=reject" DMARC kaydı yayımlayın.
p=reject alan adımın kendi maillerini de engeller mi?
Yalnızca doğrulanamayanları engeller. Bu yüzden reject'e geçmeden önce raporlarda tüm meşru kaynakların geçtiğinden emin olun.
İlgili içerikler: Mailler neden spam'e düşer · SPF kaydı · DKIM · DMARC · Toplu gönderici kuralları · Kara liste kontrolü