Cisco Secure Firewall, Cisco'nun yeni nesil güvenlik duvarı (NGFW) ürün ailesidir. Ailede küçük şubeler için masaüstü cihazlardan veri merkezi sınıfı donanımlara, sanal ve bulut sürümlerine kadar farklı platformlar bulunur. Cihazlar Cisco Secure Firewall Threat Defense (FTD) yazılımını ya da Cisco ASA yazılımını çalıştırabilir; yönetim için yerel arayüz, merkezi yönetim sunucusu ve bulut konsolu seçenekleri vardır.
Bu yazıda Cisco'nun resmi sayfalarında geçen serileri, özellikle şubelere yönelik 1000 ve 1200 serilerini, Threat Defense yazılımını, yönetim seçeneklerini ve lisans yapısını anlatıyoruz. Kavramların temeli için güvenlik duvarı nedir ve UTM ve NGFW nedir yazılarına bakabilirsiniz.
Cisco Secure Firewall ailesinde hangi seriler var?
Cisco'nun güncel Secure Firewall ürün sayfası şu donanım serilerini listeler:
- Secure Firewall 200 Series
- Secure Firewall 1200 Series
- Secure Firewall 3100 Series
- Secure Firewall 4200 Series
- Secure Firewall 6100 Series
- Secure Firewall ISA3000 (endüstriyel ortamlar için)
Aynı sayfada fiziksel cihaz dışındaki seçenekler de yer alır: kamu bulutu için güvenlik duvarı, özel bulut için güvenlik duvarı, konteyner ortamları için güvenlik duvarı ve hizmet olarak güvenlik duvarı (FWaaS) olarak konumlanan Secure Access.
Firepower 1000 serisi: 1010 ve 1120
Cisco'nun 1000 serisi datasheet'ine göre bu cihazlar FTD veya ASA yazılımı çalıştırır. Seride yer alan modeller ve arayüzleri:
| Model | Ağ arayüzleri |
|---|---|
| FPR-1010 | 8 x RJ45 (2 port PoE+, IEEE 802.3at) |
| FPR-1010E | 8 x 1000BASE-T |
| FPR-1120 | 8 x RJ45, 4 x SFP |
| FPR-1140 | 8 x RJ45, 4 x SFP |
| FPR-1150 | 8 x RJ45, 2 x SFP, 2 x 10G SFP+ |
Datasheet'e göre tüm modellerde ayrıca 1 adet 1000BASE-T yönetim portu ve seri konsol portu bulunur. Özellik listesinde IPS, Malware Defense for Networks ve Malware Analytics sandbox "kullanılabilir" olarak, URL filtreleme ise 80'den fazla kategoriyle belirtilir.
Secure Firewall 1200 serisi
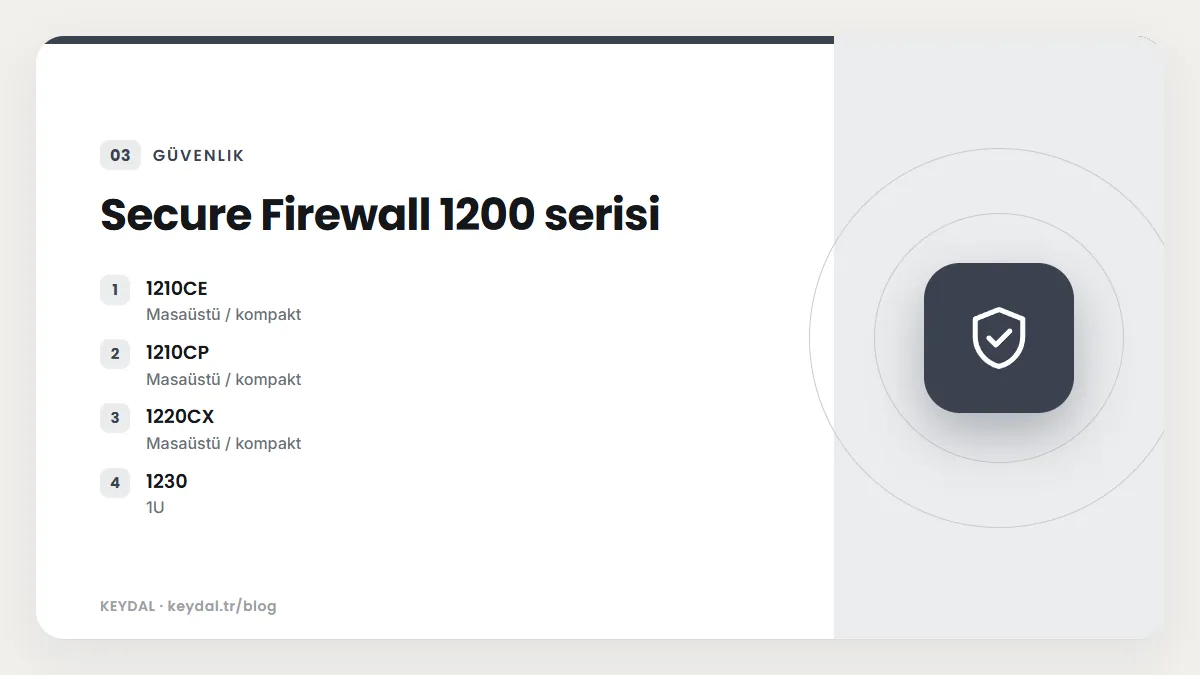
1200 serisi, Cisco'nun datasheet'inde şubelerdeki kullanıcı ve cihazlara kurumsal güvenlik politikasını ve tehdit incelemesini taşıyan bir aile olarak tanımlanır. Modeller ve arayüzleri:
| Model | Form faktörü | Arayüzler |
|---|---|---|
| 1210CE | Masaüstü / kompakt | 8 x 1GbE |
| 1210CP | Masaüstü / kompakt | 8 x 1GbE, 4 PoE port (toplam 120 W) |
| 1220CX | Masaüstü / kompakt | 8 x 1GbE, 2 x SFP+ |
| 1230 | 1U | 8 x 1GbE, 4 x SFP+ |
| 1240 | 1U | 8 x 1GbE, 4 x SFP+ |
| 1250 | 1U | 8 x 2.5GbE, 4 x SFP+ |
Datasheet her model için ASA ve Threat Defense ile ayrı performans değerleri verir ve bu değerlerin açık özelliklere, trafik karışımına ve paket boyutuna göre değiştiğini belirtir. Ayrıca 1200 serisinde Threat Defense ile çoklu örnek (multi-instance) desteklenmez.
Threat Defense (FTD) ve ASA farkı
Cisco Secure Firewall donanımları iki farklı yazılımla çalışabilir:
- Cisco Secure Firewall Threat Defense (FTD): IPS, kötü amaçlı yazılım koruması, URL filtreleme ve uygulama kontrolü gibi NGFW özelliklerini sunan yazılım. Lisans yapısı aşağıda anlatılan Smart Licensing ile çalışır.
- Cisco ASA: Cisco'nun diğer güvenlik duvarı yazılımı. 1000 serisi datasheet'ine göre ASA yerelde web tabanlı Adaptive Security Device Manager (ASDM) ile, merkezi olarak Cisco Security Manager veya bulut konsolu ile yönetilir.
Hangi yazılımı seçeceğiniz, ihtiyacınız olan özelliklere ve mevcut yönetim altyapınıza bağlıdır. Cihaz alırken siparişte hangi yazılımın geleceği belirtilir.
Yönetim seçenekleri
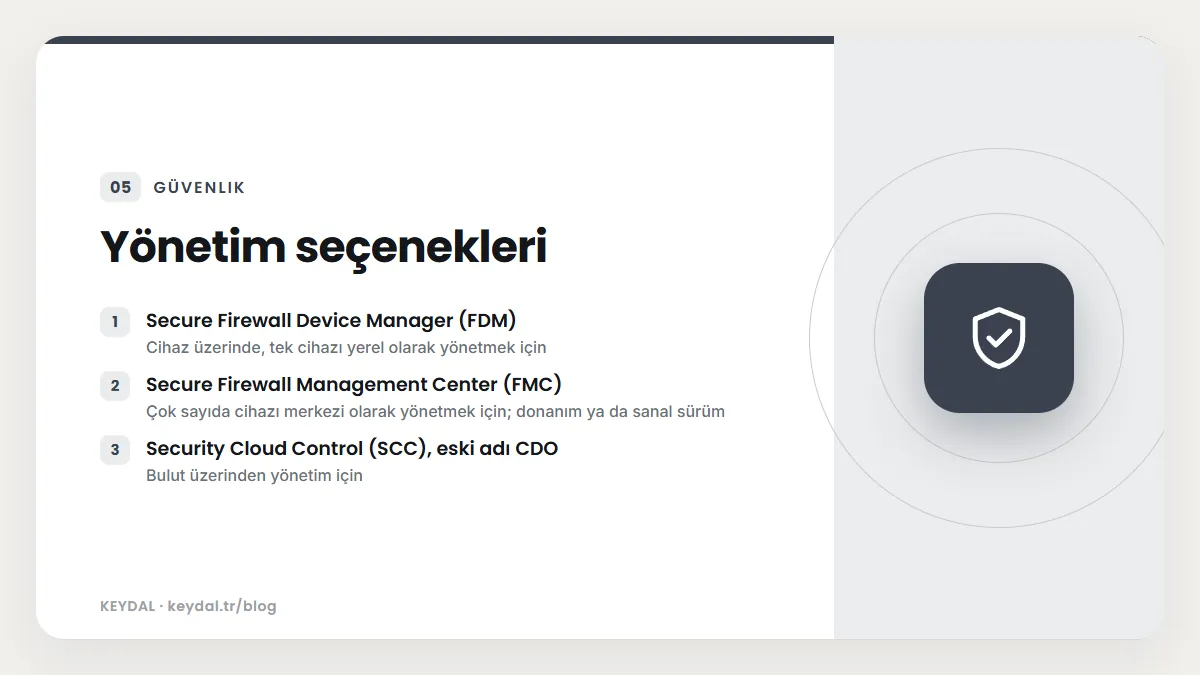
1200 serisi datasheet'i Threat Defense için üç yönetim yolunu sayar:
| Seçenek | Ne zaman kullanılır |
|---|---|
| Secure Firewall Device Manager (FDM) | Cihaz üzerinde, tek cihazı yerel olarak yönetmek için |
| Secure Firewall Management Center (FMC) | Çok sayıda cihazı merkezi olarak yönetmek için; donanım ya da sanal sürüm |
| Security Cloud Control (SCC), eski adı CDO | Bulut üzerinden yönetim için |
Cisco'nun güncel ürün sayfası bulut yönetimi için "Cisco Cloud Control" adını da kullanır. Belgelerde CDO (Cisco Defense Orchestrator), Security Cloud Control ve Cloud Control adlarını görebilirsiniz; bunlar aynı bulut yönetim ürününün farklı dönemlerdeki adlarıdır.
Lisans belgesine göre Management Center donanımı için lisans gerekmez; Management Center Virtual ise yönettiği her cihaz için bir cihaz hakkı (entitlement) ister.
Threat Defense lisansları
Cisco'nun lisans belgesine göre Threat Defense cihazları Smart lisans kullanır. Başlıca lisanslar:
| Lisans | Sağladığı özellikler |
|---|---|
| Essentials | Kullanıcı ve uygulama kontrolü, switching ve routing, NAT. Kalıcı Essentials lisansı Threat Defense cihazlarına otomatik atanır (belgedeki istisnalar hariç); abonelik sürümü yalnızca Threat Defense Virtual için |
| IPS | Saldırı tespiti ve önleme, dosya kontrolü, Security Intelligence filtreleme |
| Malware Defense | Kötü amaçlı yazılım koruması, Secure Malware Analytics, dosya depolama (IPS lisansı gerekir) |
| URL Filtering | Kategori ve itibar tabanlı URL filtreleme (IPS lisansı gerekir) |
| Carrier | Diameter, GTP/GPRS, M3UA ve SCTP inceleme (yalnızca belirli platformlarda) |
| Secure Client (Premier, Advantage, VPN Only) | Uzaktan erişim VPN yapılandırması |
Belge IPS lisansının Malware Defense ve URL Filtering için ön koşul olduğunu açıkça belirtir. Yani bu iki özelliği tek başına açamazsınız. IPS kavramını IDS ve IPS nedir yazısında anlatıyoruz.
Fiyat konusunda: Bu üretici herkese açık bir liste fiyatı yayımlamıyor. Fiyat, yetkili iş ortakları ve distribütörler tarafından teklif usulüyle verilir; cihaz modeline, seçilen abonelik paketine ve abonelik süresine göre değişir.
Kimler için uygun, sınırlamaları neler?
Cisco Secure Firewall; ağ altyapısında Cisco ürünleri yoğun olan, merkezi yönetim için FMC ya da bulut konsol kullanmak isteyen kurumların değerlendirdiği bir ailedir. 1200 serisi datasheet'inde şubelere yönelik bir aile olarak tanımlanır.
- Yönetim ürünlerinin adları sık değişti (CDO, Security Cloud Control, Cloud Control); belge ararken eski adları da deneyin.
- FTD ve ASA farklı yönetim araçları kullanır; ikisini karıştırmamak gerekir.
- Gelişmiş özellikler IPS lisansı üzerine kuruludur; lisans planı buna göre yapılmalıdır.
Alternatifler için FortiGate, Palo Alto NGFW, Sophos XGS, Check Point Spark, WatchGuard Firebox ve Zyxel USG FLEX / ATP yazılarına bakabilirsiniz. Cisco'nun bulut yönetimli ayrı ürün hattı için Cisco Meraki MX nedir yazısını okuyun.
Sık Sorulan Sorular
Cisco Firepower ile Cisco Secure Firewall aynı ürün mü?
Firepower, ailenin eski adıdır. 1000 serisinin datasheet ve destek sayfaları hâlâ "Firepower 1010" gibi adları kullanır; daha yeni seriler (200, 1200, 3100, 4200, 6100) Secure Firewall adıyla anılır.
Cisco Meraki MX ile Cisco Secure Firewall arasındaki fark nedir?
İkisi de Cisco'ya ait, ancak ayrı ürün hatlarıdır. Meraki MX, Meraki Dashboard bulut konsolundan yönetilen bir güvenlik ve SD-WAN cihazıdır. Secure Firewall ise FDM, FMC veya bulut konsol ile yönetilen, FTD ya da ASA çalıştıran bir NGFW ailesidir.
FMC almak zorunlu mu?
Hayır. Datasheet'e göre tek bir cihaz cihaz üzerindeki Device Manager ile yönetilebilir. FMC ve bulut konsol, çok sayıda cihazı merkezi yönetmek için sunulan seçeneklerdir.
Cisco Secure Firewall fiyatı ne kadar?
Bu üretici herkese açık bir liste fiyatı yayımlamıyor. Fiyat, yetkili iş ortakları ve distribütörler tarafından teklif usulüyle verilir; cihaz modeline, seçilen abonelik paketine ve abonelik süresine göre değişir.
Marka adları sahiplerine aittir. Bu yazı bağımsız bir teknik rehberdir; adı geçen kuruluşlarla bayilik veya ortaklık ilişkisi bulunduğu anlamına gelmez.
İlgili içerikler: Güvenlik duvarı nedir · UTM ve NGFW nedir · IDS ve IPS nedir · Cisco Meraki MX nedir · FortiGate nedir · Palo Alto NGFW nedir · Zyxel USG FLEX nedir · Sophos XGS nedir · Check Point Spark nedir · WatchGuard Firebox nedir